Con Olza Master dejas de perseguir hojas de Excel, correos y consultores: sabes en todo momento cómo estás frente a tu normativa, qué te falta y cuándo lo cierras. ISO 27001, ENS, NIS2 o DORA en tiempo récord, con el rigor de una Big Four y el precio de una pyme.
De la norma al plan, en cuatro pasos dentro de Olza Master.
No hace falta montar nada ni aprender ninguna norma. Cargamos la tuya en la plataforma y, a partir de ahí, Master y tu consultor hacen el resto.
01Día 1
Cargamos tu normativa
Elegimos la norma que te aplica (ISO 27001, ENS, NIS2, DORA o RGPD) y Olza Master la convierte en controles con su evidencia, su responsable y su estado. Sin plantillas ni hojas de cálculo.
02Desde el día 1
Respondes en tu idioma
Entre diez y veinte preguntas sobre cómo trabaja tu empresa, sin jerga. Master las traduce a controles y calcula tu cumplimiento, tu nivel de madurez y tus riesgos con Magerit v3.
03Desde el día 1
Master te da el plan
Las brechas se agrupan en hitos con prioridad, responsable y fecha. Tu consultor lo revisa, lo firma y se lo presenta a tu dirección en menos de una hora.
04Cada mes
Todo sigue vivo
Evidencias con caducidad, comités con el mismo orden del día, MasterAI para las dudas, y Sentra y Recon alimentando el plan con lo que pasa de verdad. Cumplir deja de ser un proyecto.
Todo esto ocurre dentro de Olza Master, con tu consultor al lado y el precio publicado.
Control a control, con el criterio del auditor · 123 controles · 1.551 requisitos
TodosCláusulas 4–10Anexo ASolo abiertos
Control
Estado
Evidencia asociada
Responsable
4.1 Comprensión de la organización y de su contexto
Cumple
Análisis de contexto 2026
Dirección
6.1.2 Apreciación de riesgos de seguridad de la información
Cumple
AARR · Análisis de riesgos v2
CISO
A.5.1 Políticas de seguridad de la información
Cumple
OLZ_Política de Seguridad_v2
Dirección
A.5.19 Seguridad de la información en las relaciones con proveedores
Parcial
Contrato proveedor cloud (caducado)
Legal
A.8.34 Protección de los sistemas de información durante las auditorías
Pendiente
—
IT
1.210 cumplen · 168 parciales · 95 no cumplen · 78 pendientes · 78 % de cumplimiento. Los estados salen del análisis de tu documentación con el criterio del auditor.
Sabes cómo está tu seguridad antes de que te lo pregunten.
Un único panel donde ves tu nivel de cumplimiento, tus riesgos abiertos y lo que toca esta semana. Cuando un cliente, un auditor o tu propio consejo pregunte, la respuesta ya está en pantalla.
Seis indicadores que se actualizan solos
La evolución mes a mes, para enseñar avance
Lo que toca esta semana, con su responsable
Sistema Gestor
Ten el control de tu cuerpo normativo en todo momento.
Con el sistema gestor de Olza Master no pierdes en ningún momento el control sobre tu documentación: qué políticas están vigentes, cuáles toca revisar y quién es responsable de cada una. Se acabó el «¿cuál era la última versión?».
Versiones, estados y responsables en una tabla
Avisos de revisión antes de que caduque nada
Cada documento enlazado a los controles que cubre
Cumplimiento
Control a control, sin hojas de cálculo perdidas.
Cada requisito de la norma con su estado, su evidencia y su responsable. El nivel de cumplimiento se calcula solo y se actualiza en cuanto cierras un control.
Los 93 controles de ISO 27001, con su numeración oficial
La misma escala para ENS, NIS2, DORA o el anexo de un cliente
Filtra por apartado y ve solo lo que está abierto
Análisis de Riesgos
Tus riesgos reales, no los de un catálogo genérico.
Metodología Magerit sin que tengas que aprendértela: identificamos, valoramos y priorizamos lo que de verdad puede pararte el negocio.
Matriz de probabilidad e impacto con tus activos
Tratamiento decidido para cada riesgo: mitigar, transferir, aceptar
Los riesgos altos alimentan el plan de acción
Nivel de Madurez
Una nota objetiva para poder decidir.
Deja de invertir a ciegas. Una puntuación defendible por dominio, con su evolución en el tiempo, para justificar cada euro de presupuesto ante dirección.
Seis dominios, una nota sobre 5 y un objetivo anual
Independiente de la norma: se entiende sin conocer ninguna
Es la cifra con la que abre cada comité
Plan de Acción
Qué hacer primero, quién y para cuándo.
Un plan priorizado por riesgo, con responsables y fechas, que se mueve solo conforme avanzáis. Nadie vuelve a preguntar «¿y ahora qué?».
Cada acción con prioridad, fecha y responsable
Progreso global visible para la dirección
Los hallazgos de Recon y Sentra entran solos como acciones
Evidencias
Llega a la auditoría con los deberes hechos.
Cada evidencia enlazada a su control, con su caducidad controlada. Cuando llegue el auditor, se descarga el expediente completo en un clic.
Avisos 30 días antes de que caduque una evidencia
Nada vive en una carpeta compartida sin dueño
Expediente de auditoría descargable al momento
MasterAI
Un experto dentro de la herramienta, a cualquier hora.
Pregunta en lenguaje natural y te responde con tu propio proyecto delante: qué te falta, qué dice la norma y qué hacer a continuación.
Cita el control y el documento concretos
Propone la acción y la mete en el plan
Tus datos, en infraestructura europea
Olza Master es una plataforma de cumplimiento normativo que convierte ISO 27001, ENS, NIS2 o DORA en un plan de acción con controles, evidencias, riesgos y comités, gestionado por un consultor de Olza.
Desde 292,50 €/mes con el pack solo-herramienta, pagando 12 meses por adelantado. Precios sin IVA.
Master decide con lo que Sentra y Recon ven en tu empresa.
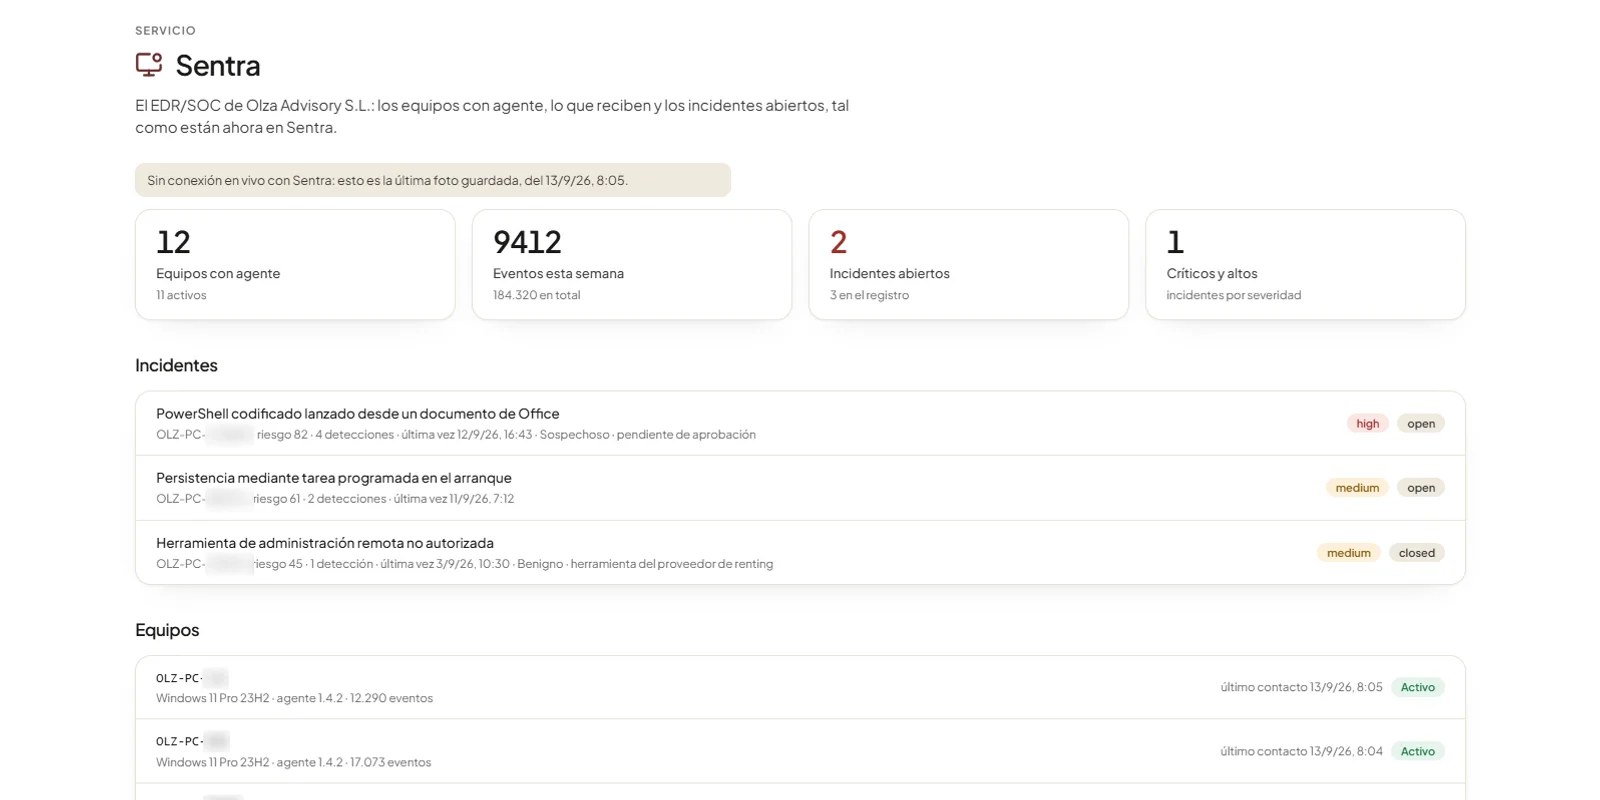
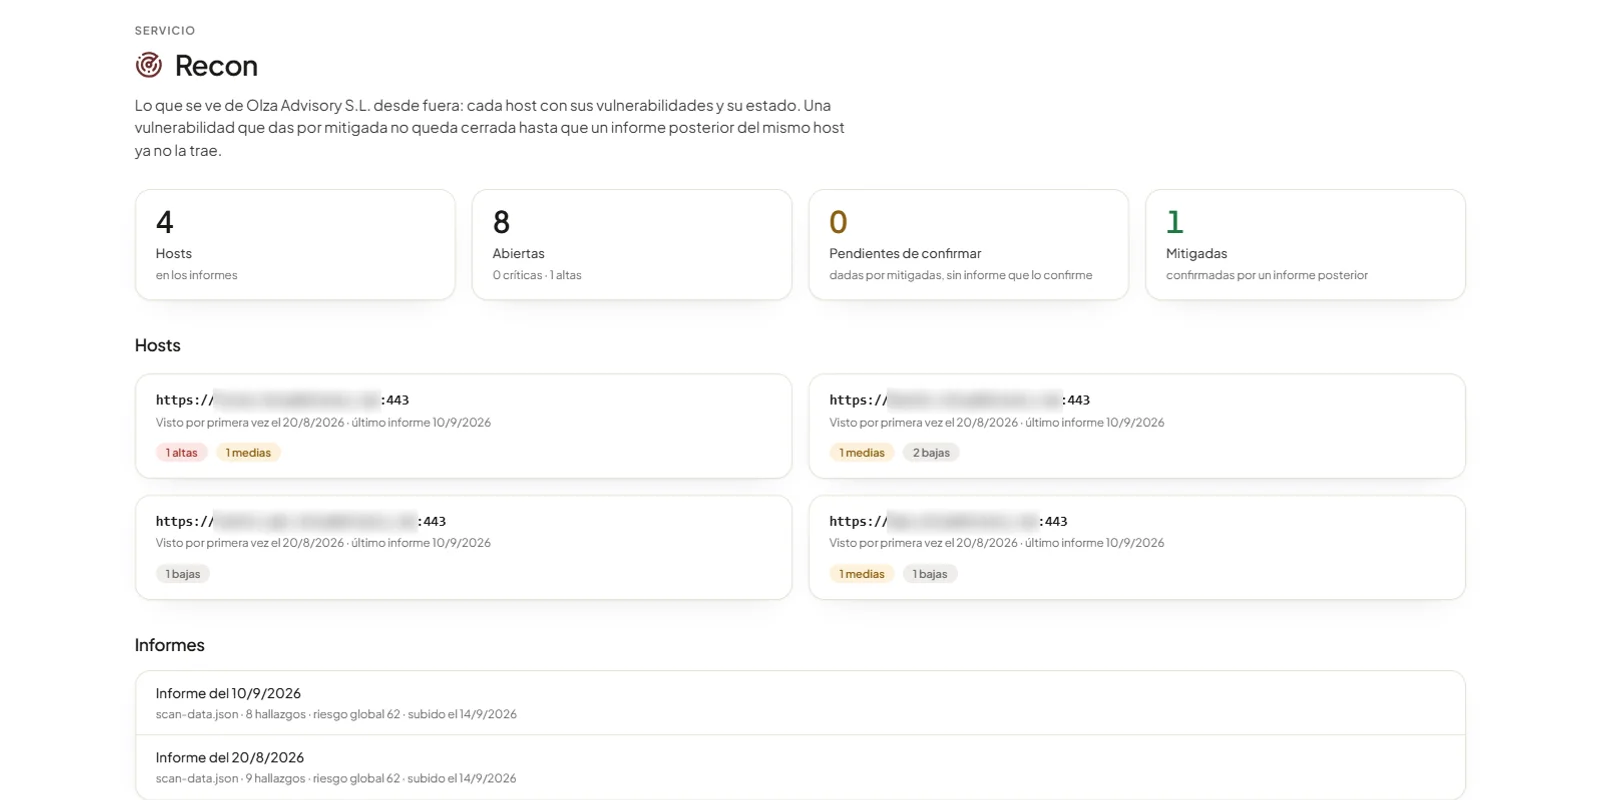
Uno vigila los equipos de tu gente desde dentro. El otro mira tu web como la miraría un atacante. Lo que encuentran no se queda en un informe: entra en Olza Master y se convierte en decisiones.
EDR/SOC sobre todos tus dispositivos
Olza Sentra
Vigilancia continua de todos los endpoints Windows de la empresa, con triaje por IA que separa el ruido de lo que importa, panel propio por cliente y alertas por correo. Sin montar un SOC ni contratar un turno de noche.
Escaneo de vulnerabilidades web con verificación por IA
Olza Recon
Un motor de reglas más un agente de IA que verifica cada hallazgo y lo etiqueta como confirmado, probable o no confirmado, para que no pierdas semanas persiguiendo falsos positivos. Informe accionable, no un PDF de 400 páginas.
Todo acaba en el mismo sitio. Cada alerta confirmada por Sentra y cada hallazgo verificado por Recon entra automáticamente en Olza Master como acción del plan y como evidencia del control que le corresponde, con su responsable y su fecha.
MasterAI
La IA que entiende tu normativa y tu empresa.
La inteligencia artificial que conoce tu proyecto, tus documentos y la norma que te aplica, y que responde, analiza y ejecuta desde dentro de Olza Master. No es un chat genérico: trabaja con tus controles, tus evidencias y tu plan.
01
Analiza
Detecta desviaciones, controles en riesgo y documentación caducada antes de que se conviertan en un hallazgo de auditoría.
02
Responde
Resuelve dudas normativas con tu proyecto delante, citando el control y el documento concretos.
03
Ejecuta
Redacta borradores de políticas, propone acciones y actualiza el plan sin que tengas que navegar por la herramienta.
MasterAI
Escribe tu documentación y te dice cómo cumplir
Tareas pendientes2
Para quién trabaja MasterAI
Dirección General
Pregunta cómo va el cumplimiento y recibe una respuesta en una frase, no un informe de 40 páginas.
Responsable de IT
Sabe qué evidencia técnica falta para cada control y qué tiene que entregar esta semana.
Legal y Compliance
Obtiene borradores de políticas y cláusulas alineados con la norma, listos para revisar.
Consultor de Olza
Dedica su tiempo a interpretar y decidir, no a rebuscar documentos ni a rellenar tablas.
Cinco packs, un precio publicado y un 10 % de descuento si pagas el año.
Todos incluyen Olza Master y MasterAI. A partir de ahí eliges cuánto consultor, cuánta vigilancia y cuánta cobertura quieres. Precios sin IVA, pagando 12 meses por adelantado.
N0Solo herramienta
Para quien ya tiene quien lleve la seguridad y solo necesita la plataforma.
Olza Master y MasterAI
Consultor y comités
desde
292,50 €/mes
N1Esencial
Para poner orden y dejar de improvisar con un consultor al lado.
Consultor, riesgos y madurez
1 comité al mes · concienciación semestral
desde
495 €/mes
Recomendado
N2Estándar
Para cumplir y además vigilar tus equipos y tu web continuamente.
Todo lo del N1
6 escaneos Recon · Sentra · 2 comités
desde
630 €/mes
N3Avanzado
Para quien rinde cuentas ante clientes exigentes y no puede permitirse fallar.
Todos los precios sin IVA. Cualquier normativa extra: +100 €/mes · Módulo RGPD: +20 €/mes. La tabla completa y las preguntas de precios están en la página de packs.
Preguntas frecuentes
Lo que nos preguntan antes de empezar.
Si te falta la tuya, te la respondemos en la primera llamada. Sin guion comercial.
Olza Master es una plataforma de cumplimiento normativo que convierte la norma que te aplica (ISO 27001, ENS, NIS2, DORA o RGPD) en controles, evidencias, riesgos y un plan de acción, y que lleva un consultor de Olza detrás. Incluye el sistema gestor documental, el análisis de riesgos, el nivel de madurez y MasterAI, la inteligencia artificial que responde con tu proyecto delante. Se contrata por suscripción mensual en cinco packs.
Se empieza por un diagnóstico acotado contra la norma que te aplica, que en semanas te da una foto clara y un plan de acción priorizado. Según lo que te preocupe será un diagnóstico contra ISO 27001, ENS, NIS2 o DORA, un análisis de riesgos o un escaneo de tu web con Recon. A partir de ahí decides tú si sigues con un pack de Olza Master.
No: nuestro trabajo consiste en traducir la ciberseguridad a decisiones de negocio que puedas tomar sin ser técnico. Te acompaña siempre la misma persona, del diagnóstico al día a día, y Olza Master te enseña tu situación en un lenguaje que se entiende en un comité de dirección.
Un diagnóstico completo contra una normativa tarda alrededor de un mes; un escaneo de vulnerabilidades, una semana; un análisis de riesgos, tres semanas. El plazo concreto va por escrito antes de empezar. Con Olza Master la norma ya está cargada, así que el tiempo se va en conocer tu empresa, no en montar hojas de cálculo.
Sí: Olza cubre ISO 27001, ENS, NIS2, DORA y RGPD, y el análisis de riesgos sigue la metodología Magerit v3. Cada normativa se carga en Olza Master con la misma estructura de controles y la misma escala, así que puedes llevar dos o tres a la vez sin duplicar trabajo. Cualquier normativa extra: +100 €/mes; el módulo RGPD: +20 €/mes. Si tu norma es el anexo de seguridad de un cliente, también se carga.
Sí: para licitar con la Administración suele exigirse conformidad con el ENS, y Olza te lleva desde el diagnóstico hasta la declaración o la certificación, con las evidencias preparadas. Olza no realiza la auditoría de certificación, que exige una entidad acreditada, pero te deja listo para pasarla y te acompaña durante ella.
No: tu proveedor lleva los sistemas y nosotros llevamos la seguridad, es decir, el gobierno, el riesgo, el cumplimiento y la conversación con dirección. Trabajamos junto a él, no en su lugar. De hecho, el plan de acción de Olza Master le dice exactamente qué tiene que hacer y para cuándo.
Si tienes un incidente, Olza lo contiene, lo investiga y te ayuda a recuperarte, con soporte en la respuesta 8×5 desde el pack Estándar, 24×7 a partir del Avanzado y orientación del consultor en los demás. Con Sentra, además, la mayoría de los incidentes se detectan en el equipo afectado antes de que se extiendan. Al cerrarlo recibes un informe ejecutivo y otro técnico.
La inteligencia artificial hace el trabajo técnico repetitivo (escanear, triar alertas, redactar borradores, cruzar controles) y un consultor interpreta, decide y firma. MasterAI responde con tu proyecto delante, Recon verifica cada hallazgo y Sentra revisa todas las alertas antes de que llegue una persona. Ninguna decisión sale sin criterio humano.
Tus datos se tratan en infraestructura europea, y antes de que ningún modelo de IA vea nada, los dominios, direcciones y credenciales se seudonimizan. Cada decisión de la IA queda registrada con su modelo y su versión. Si necesitas que ningún proveedor no europeo intervenga, existe un carril alternativo.
Recon es un escaneo continuo de tu superficie web expuesta con verificación por IA; un pentest es un ejercicio puntual y manual, más profundo, sobre un alcance concreto. Recon cuesta desde 50 € por escaneo y te dice de cada hallazgo si está confirmado, probable o no confirmado. Cuando hace falta más profundidad, te lo decimos y lo integramos en tu plan.
No hay permanencia en el pago mensual, y el precio de cada pack está publicado: contratando 12 meses por adelantado tienes un 10 % de descuento. Los packs de Olza Master empiezan en 292,50 €/mes con pago anual (325 €/mes en pago mensual). Recon se paga por escaneo y Sentra por dispositivo. Todos los precios son sin IVA y están en la página de packs.
Da el primer paso
Empieza por saber dónde estás.
Cuéntanos qué te preocupa o qué te están pidiendo. Te respondemos con una propuesta concreta: por dónde empezaríamos, qué recibirías y en cuánto tiempo.